[alicdt]阿里云CDT
5466
 bbs1org2026-07-30
 质量报告2026-07-30
插件质量报告
插件:
alicdtHook 功能范围 循环 使用频率 文件读写 修改系统表 读写系统表 读写自己的表 sidebar.feature_links 首页/侧栏快捷功能 否 5 - - - - 颜色说明:黄色表示有数据读写,红色表示 Hook 在系统循环中执行,浅蓝色表示有文件写入。“列表跳过”表示回调在列表路径会提前返回,“回调内”表示操作位于回调自身或其帮助函数的循环体内。“文件批处理”表示逐个处理用户一次提交的文件,属于必要操作,不标记修正。只有操作实际处于需要优化的循环路径时,才会标记“修正❗️”。
数据字典
plugin_alicdt_logs字段 类型 可空 默认值 约束 id id 否 - 主键、自增 content text 否 - - created_at uint 否 - - plugin_alicdt_snapshots字段 类型 可空 默认值 约束 account_key key 否 - 主键 data text 否 - - updated_at uint 否 - - - bbs1org2026-07-30
阿里云 CDT 插件功能说明:
多账户管理,支持中国站与国际站
查看 CDT 已用流量、流量阈值、账户余额和本月消费
流量使用占比进度展示
查看 ECS 实例状态、实例 ID 与 IP 地址
手动开机、关机及停机模式设置
实例保活,异常停机后自动开机
定时开机、定时关机
流量超阈值自动关机
本地快照缓存,减少重复请求阿里云接口
实例启动、停止过程自动倒计时检查并刷新状态
Telegram 事件通知
可配置计划任务检查间隔
仅管理权限用户可访问和操作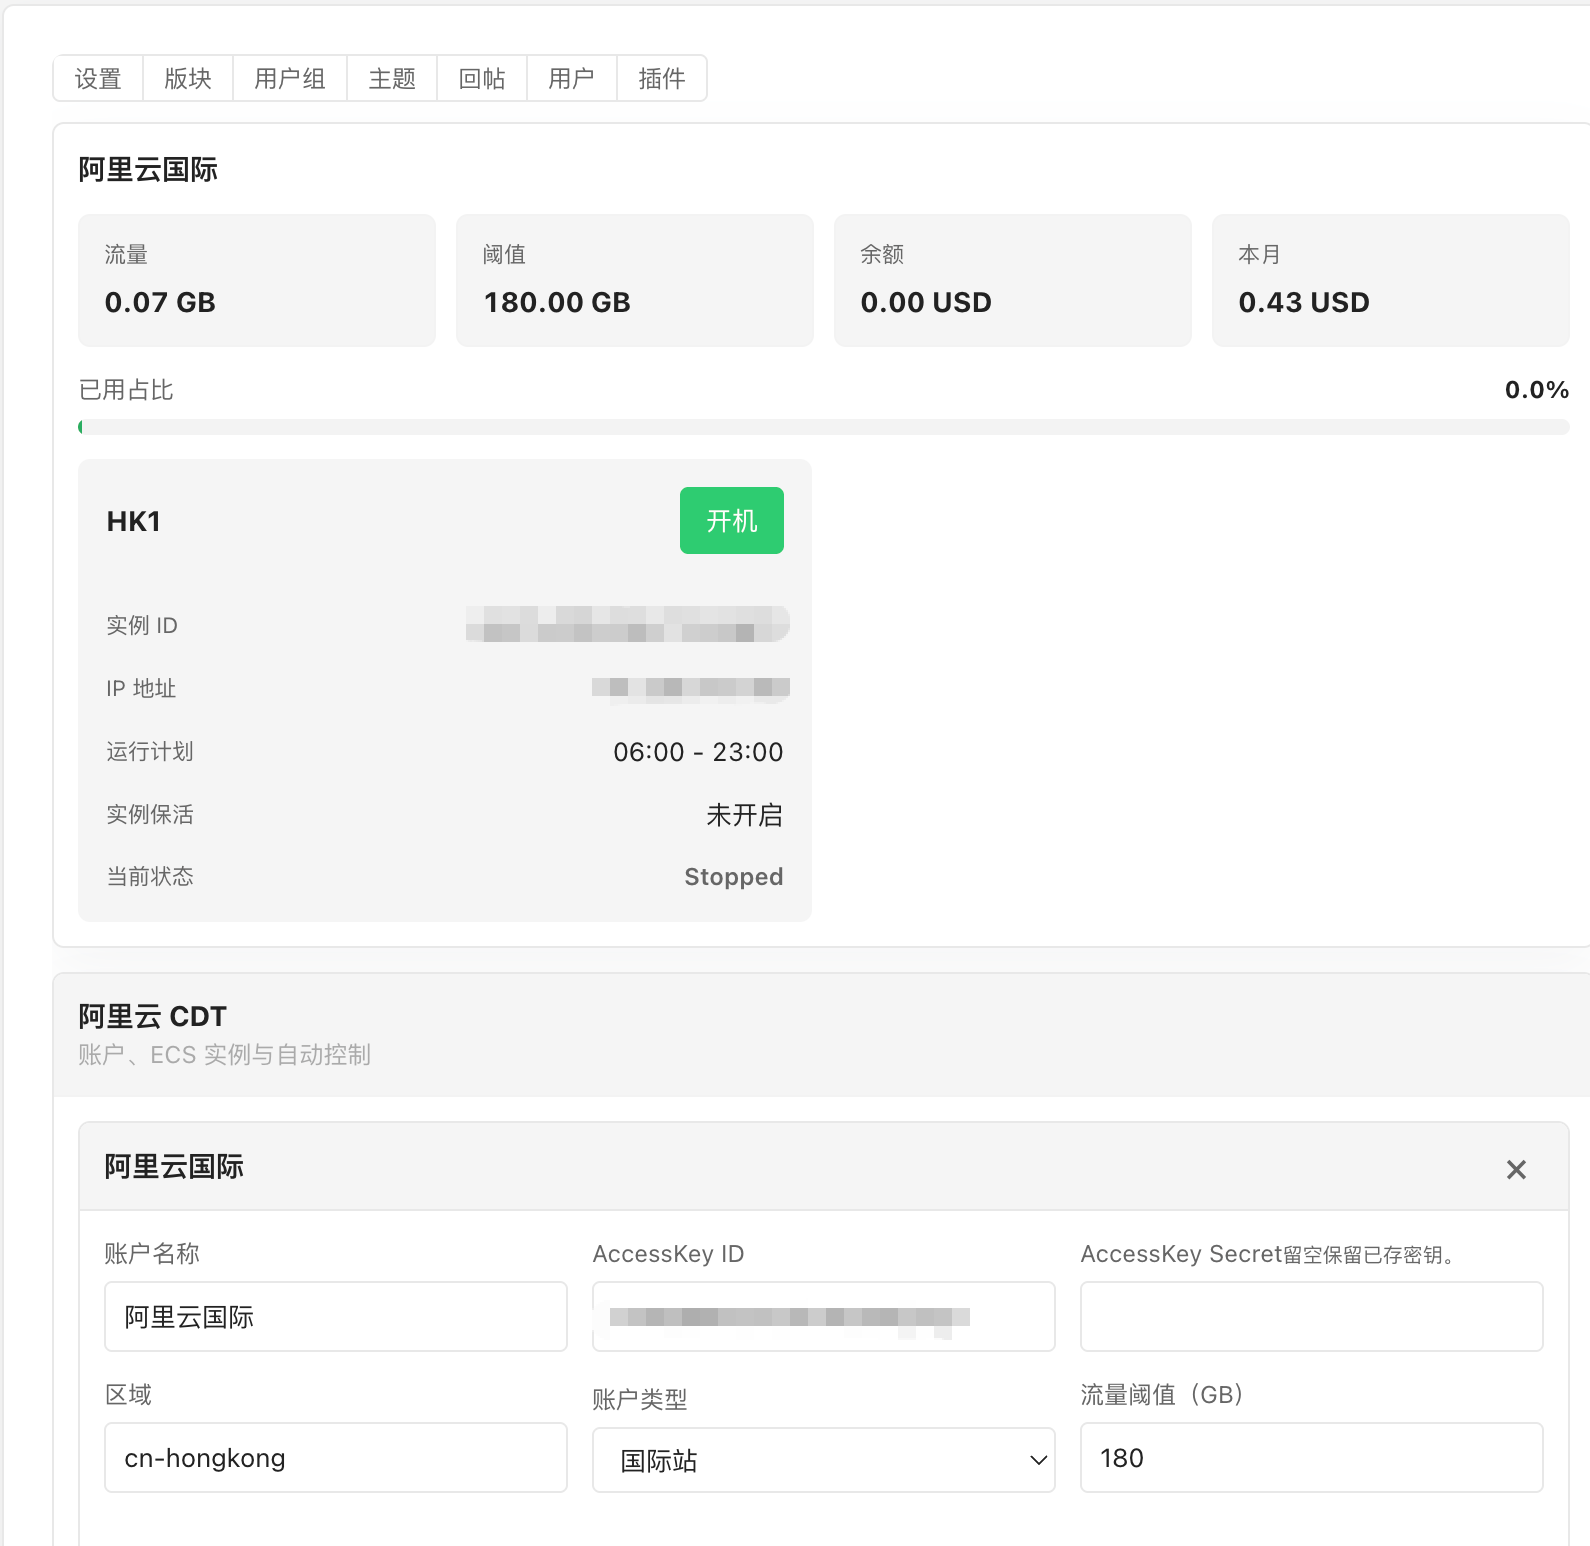
 3502026-08-17
🔍 插件审查报告(对照《AI 开发规则》与开发者文档)
🔒 安全问题
- 阿里云 AccessKeySecret 与 Telegram BotToken 以明文写入
app_plugins.config_json(plugin.php:533 附近)。页面虽用 password 输入框不回显,但落库仍是明文。建议加密存储,或至少在文档中明确该风险,并确保不进入日志与导出。
⚡ 性能问题
未发现明显问题。仅注册
sidebar.feature_links(非红区钩子),定时任务按间隔限流,外部请求有超时。🐛 功能/规范缺陷
plugin.php:118用ORDER BY id DESC LIMIT 999,1做日志裁剪,这是 MySQL 风格语法,PostgreSQL 会报语法错误(SQLite 恰好兼容)。请改为LIMIT 1 OFFSET 999。plugin.php:182与:343的外部请求未设置User-Agent与响应大小上限,建议补齐。- CSS 中
font-size:14px/13px/12px/11px/20px、border-radius:6px/8px与多处!important(plugin.php:570-580)违反“字号/圆角用 CSS 变量”规范,请改用var(--font-size-*)与var(--radius)。
✅ 修复优先级
先改 LIMIT 跨库写法 → 补充密钥存储说明/加密 → 补 UA 与响应上限 → 替换 CSS 变量。
- 阿里云 AccessKeySecret 与 Telegram BotToken 以明文写入
 3992026-08-28
🔍 插件审查报告(AI 自动审查,对照《AI 开发规则》与开发者文档;本插件未被 8/18 楼上 350 的报告覆盖,属独立首次审查)
插件:阿里云CDT(alicdt)v1.1.48
结论:已完成命名规范、生命周期(install/uninstall 幂等)、数据库跨库兼容、红区 Hook 零 DB 读、Hook 真实性(含核心与跨插件依赖核对)、SQL 注入风险、CSRF/权限校验、CSS 变量规范等项审查,未发现安全、性能或功能性问题。
- bbs1org2026-08-29
旧格式迁移:已将插件代码转存到开发日志,主题正文改为基础介绍。
- bbs1org2026-09-22
版本 1.1.49 更新:
修正数据库兼容问题